
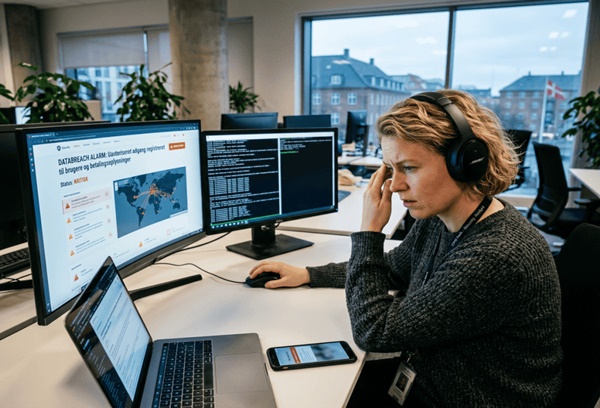
Hackean registro central de Dinamarca con información personal de 8 millones 800 mil ciudadanos con ataque automatizado desde empresa privada

DINAMARCA.- La brecha de datos en Dinamarca, expuestos en el registro central, dejó al descubierto la información personal de 8,8 millones de ciudadanos mediante un ataque automatizado que abusó del acceso legítimo de una empresa privada.
Ocurrió en silencio durante semanas.
El servidor central que gestiona el padrón nacional danés no sufrió una intrusión directa en su base de datos.
Los atacantes utilizaron credenciales corporativas válidas para consultar el sistema millones de veces sin activar las alarmas de inmediato.
La información confirmada por el informe del incidente publicado en eSecurityPlanet detalla que las autoridades detectaron patrones anómalos el dos de octubre, aunque los rastreos automatizados operaron a lo largo de septiembre.
El abuso de permisos corporativos sobre el padrón nacional
El Registro Central de Personas contiene cerca de 11 millones de expedientes de residentes, ciudadanos en el extranjero y personas fallecidas.
Los registros obtenidos incluyen nombres completos, domicilios registrados y el número de identificación personal.
Quedaron fuera de este paquete únicamente aquellos perfiles con protección activa de residencia y nombre.
El vector de entrada aprovechó la integración que Dinamarca permite a compañías verificadas para validar identidades en trámites cotidianos.
Los atacantes convirtieron ese puente de consulta en un extractor masivo.
[Atacantes]
│ (Credenciales corporativas comprometidas)
▼
[Empresa Danesa Privada]
│ (Conexión B2B autorizada)
▼
[Registro CPR Danés] ──► 14 millones de consultas / 8,8 millones de perfiles extraídos
El software de consulta ejecutó más de 14 millones de consultas automáticas.
El objetivo era simple: comprobar qué combinaciones devolvían datos válidos hasta acumular registros a gran escala.
Los administradores del sistema cerraron el acceso de la firma involucrada una vez localizado el tráfico anómalo, mientras la policía inició peritajes sobre los servidores implicados.
El peligro real de la suplantación mediante ingeniería social
Tener el nombre, la dirección y un número de registro civil abre la puerta a ataques directos de suplantación de identidad.
Un atacante armado con estos tres datos puede llamar a una víctima, recitar su domicilio exacto y ganarse su confianza en cuestión de segundos.
Ese método sostiene las estafas telefónicas de voz asistidas por software generativo de audio.
Si el criminal cita tu registro estatal para fingir una llamada bancaria, convencerte de autorizar una transferencia o validar un código de un solo uso resulta mucho más fácil.
Las plataformas que emplean estos datos para recuperar contraseñas o validar identidades en soporte telefónico quedan expuestas de inmediato.
Los datos de identificación no constituyen prueba de la posesión de la cuenta.
Problemas detectados en la verificación de identidad
El fallo expone una debilidad recurrente en las infraestructuras digitales gubernamentales: tratar números estáticos como contraseñas secretas.
Cuando el identificador público se confunde con una clave de acceso, el esquema colapsa en el momento en que se filtra la base de datos.
La respuesta operativa ante este incidente exige separar la identificación del factor de autenticación. Las recomendaciones de seguridad emitidas incluyen pasos técnicos para los usuarios:
• Activar el bloqueo o la alerta de crédito personal en el sistema oficial para frenar préstamos no autorizados.
• Descartar cualquier solicitud de autenticación inesperada en la aplicación oficial de MitID.
• Rechazar llamadas de soporte que exijan validar contraseñas o tokens temporales tras recitar tus datos personales.
• Contactar a los organismos públicos únicamente a través de sus canales telefónicos y sitios oficiales verificados.
Las conexiones B2B gubernamentales operan con demasiada libertad si una sola cuenta puede realizar millones de consultas durante días sin activar un bloqueo automático por tasa de peticiones. Un límite estricto de consultas por minuto y un sistema de detección de anomalías en tiempo real habrían frenado la extracción en las primeras horas.
El riesgo de clonación de cuentas dependerá de la rapidez con la que los servicios bancarios y las plataformas públicas dejen de aceptar el número de registro como verificación definitiva.
Por Henry Ramírez