
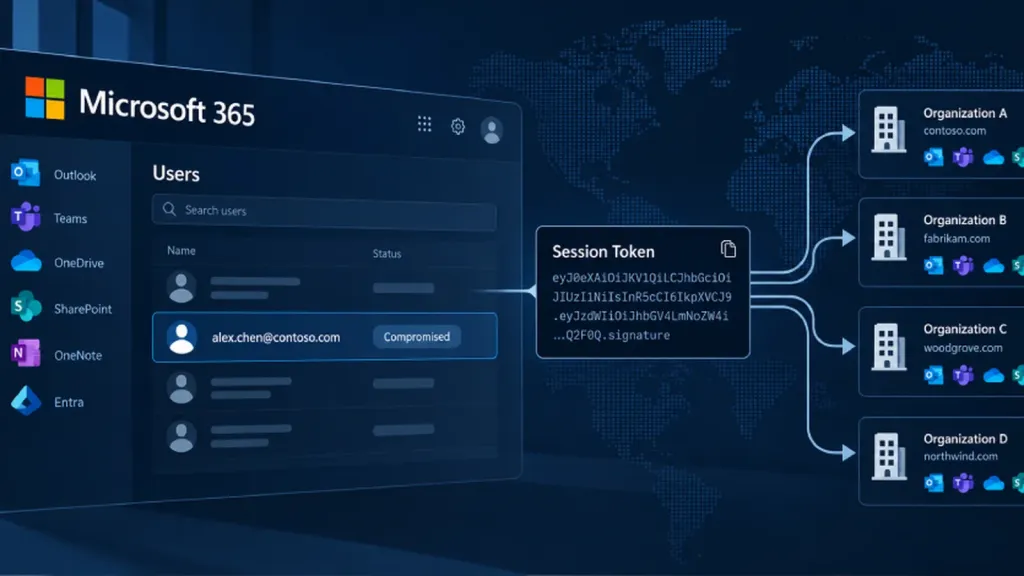
Robo de sesiones en Microsoft 365 con tokens hurtados permite 497 inicios correctos en 79 organizaciones

Santo Domingo.- El hurto de sesiones en Microsoft 365 con tokens robados permitió 497 inicios correctos en 79 organizaciones, sin adivinar una sola contraseña.
La víctima escribía su clave, aprobaba la verificación en dos pasos y entraba a su correo con normalidad.
Minutos después, otra persona usaba esa misma sesión desde un servidor rentado en Alemania.
Huntress, empresa de seguridad que responde incidentes en empresas medianas, detectó la campaña entre el 14 de julio y el 22 de septiembre de 2026.
El balance que publicó el 22 de octubre habla de 97 cuentas comprometidas, 48 computadoras falsas registradas en los directorios de las víctimas y más de 200.000 intentos fallidos ligados a un mismo bloque de direcciones de internet.
Huntress bautizó el método como token spraying: rociar tokens en volumen, parecido a rociar contraseñas, pero con sesiones ya aprobadas.
La víctima aprueba el ingreso y el atacante se queda la sesión
El truco usa un ataque con intermediario, conocido por las siglas AiTM.
Una página falsa de ingreso se coloca entre la persona y Microsoft: muestra la pantalla real, pasa la clave y el código de verificación, y guarda el token que Microsoft entrega al terminar el ingreso. Ese token es la prueba de que la verificación ya ocurrió. Quien lo tenga, entra sin repetirla.
Otras sesiones salieron de la suplantación con código de dispositivo, donde la víctima escribe un código en la página legítima de Microsoft y, sin saberlo, autoriza la sesión del atacante. También hubo ingeniería social durante ingresos reales. Tres caminos distintos, un mismo botín: una sesión viva, lista para reutilizarse desde otra máquina.
La reutilización partió de seis direcciones del bloque 193.26.115.0/24, de 1337 Services GmbH, proveedor de alojamiento con sede en Hamburgo. Huntress aclara que la empresa ofrece un servicio legítimo de alojamiento; los atacantes rentan ese tipo de infraestructura para mover su tráfico. Microsoft, por su lado, marcó varias de esas direcciones con su sistema Entra ID Protection como actividad ligada a actores estatales o grupos de delito cibernético. Ninguna de las dos empresas atribuyó la campaña a un grupo concreto.
Cambiar de dirección cada cierto tiempo también servía de escudo. Un bloqueo escrito para una dirección no frenaba la siguiente. En la oleada del 11 de septiembre, una sola dirección logró 303 inicios en 29 organizaciones en cuatro días. Esa misma dirección acumuló 1.052 inicios bloqueados, y todos los bloqueos vinieron de apenas cuatro organizaciones con políticas de acceso condicional activas. En las otras 29, nada se interpuso.
Cuatro minutos bastaron en el último ataque
El 21 de julio muestra la velocidad del método. La víctima llegó a la pantalla de verificación a las 17:18, hora UTC. Doce minutos después, la sesión ya estaba en uso desde la red del atacante, y antes de las 18:09 había una aplicación de autenticación nueva, rotulada «iPhone 13», activa en la cuenta ajena. El 22 de septiembre el margen se achicó más: cuatro minutos entre la verificación aprobada y la sesión reproducida desde otro equipo, con el sistema operativo cambiado de macOS a Windows en el camino.
Esa aplicación de autenticación propia es la pieza de persistencia. Una sesión robada caduca o se revoca; un método de verificación registrado queda en la cuenta y sobrevive incluso a un cambio de contraseña si nadie revisa la lista. En 19 organizaciones, los métodos de verificación de la víctima fueron borrados y sustituidos en menos de tres horas desde el primer ingreso de la campaña.
Las 48 computadoras falsas cumplían la misma función. Aparecían en el directorio de Microsoft Entra con nombres tipo DESKTOP- seguidos de ocho caracteres hexadecimales, un formato que no coincide con el nombre por defecto que Windows asigna a un equipo nuevo. Un dispositivo registrado permanece en el directorio hasta que un administrador lo elimina.
El correo recibió el trato más silencioso. Los atacantes crearon reglas ocultas con nombres de un carácter, como «.» o «sss», que marcaban mensajes como leídos, los borraban o los movían a carpetas que nadie revisa, tipo Suscripciones RSS o Historial de conversaciones. Una regla buscaba palabras como nómina, depósito directo y banco. En un caso, la cuenta comprometida escribió a un contador externo sobre un tema de nómina mientras las respuestas quedaban escondidas para la víctima. Ahí el robo de sesiones en Microsoft 365 con tokens robados deja de ser un problema de sistemas y se convierte en dinero a punto de salir por la puerta equivocada.
Revocar la sesión y cambiar la clave: la limpieza que pide Huntress
La recomendación central del informe es tajante: cambiar la contraseña sola no limpia la casa. Hay que revocar las sesiones del usuario, revisar los dispositivos registrados en Entra, borrar métodos de verificación desconocidos, buscar reglas raras en el buzón y revisar aplicaciones empresariales con permisos nuevos. También pide limitar con políticas de acceso condicional el flujo de ingreso por código de dispositivo, uno de los caminos de robo documentados.
Para una empresa latina que trabaja con Microsoft 365 y un administrador a tiempo parcial, la lista se traduce en una revisión corta y concreta tras cualquier ingreso raro: sesiones, dispositivos, verificaciones, reglas. Cuatro lugares. La campaña duró diez semanas dentro de los clientes de una sola empresa de seguridad, así que la cifra de 79 organizaciones es un piso observado, no un censo del ataque completo.
Por Henry Ramírez